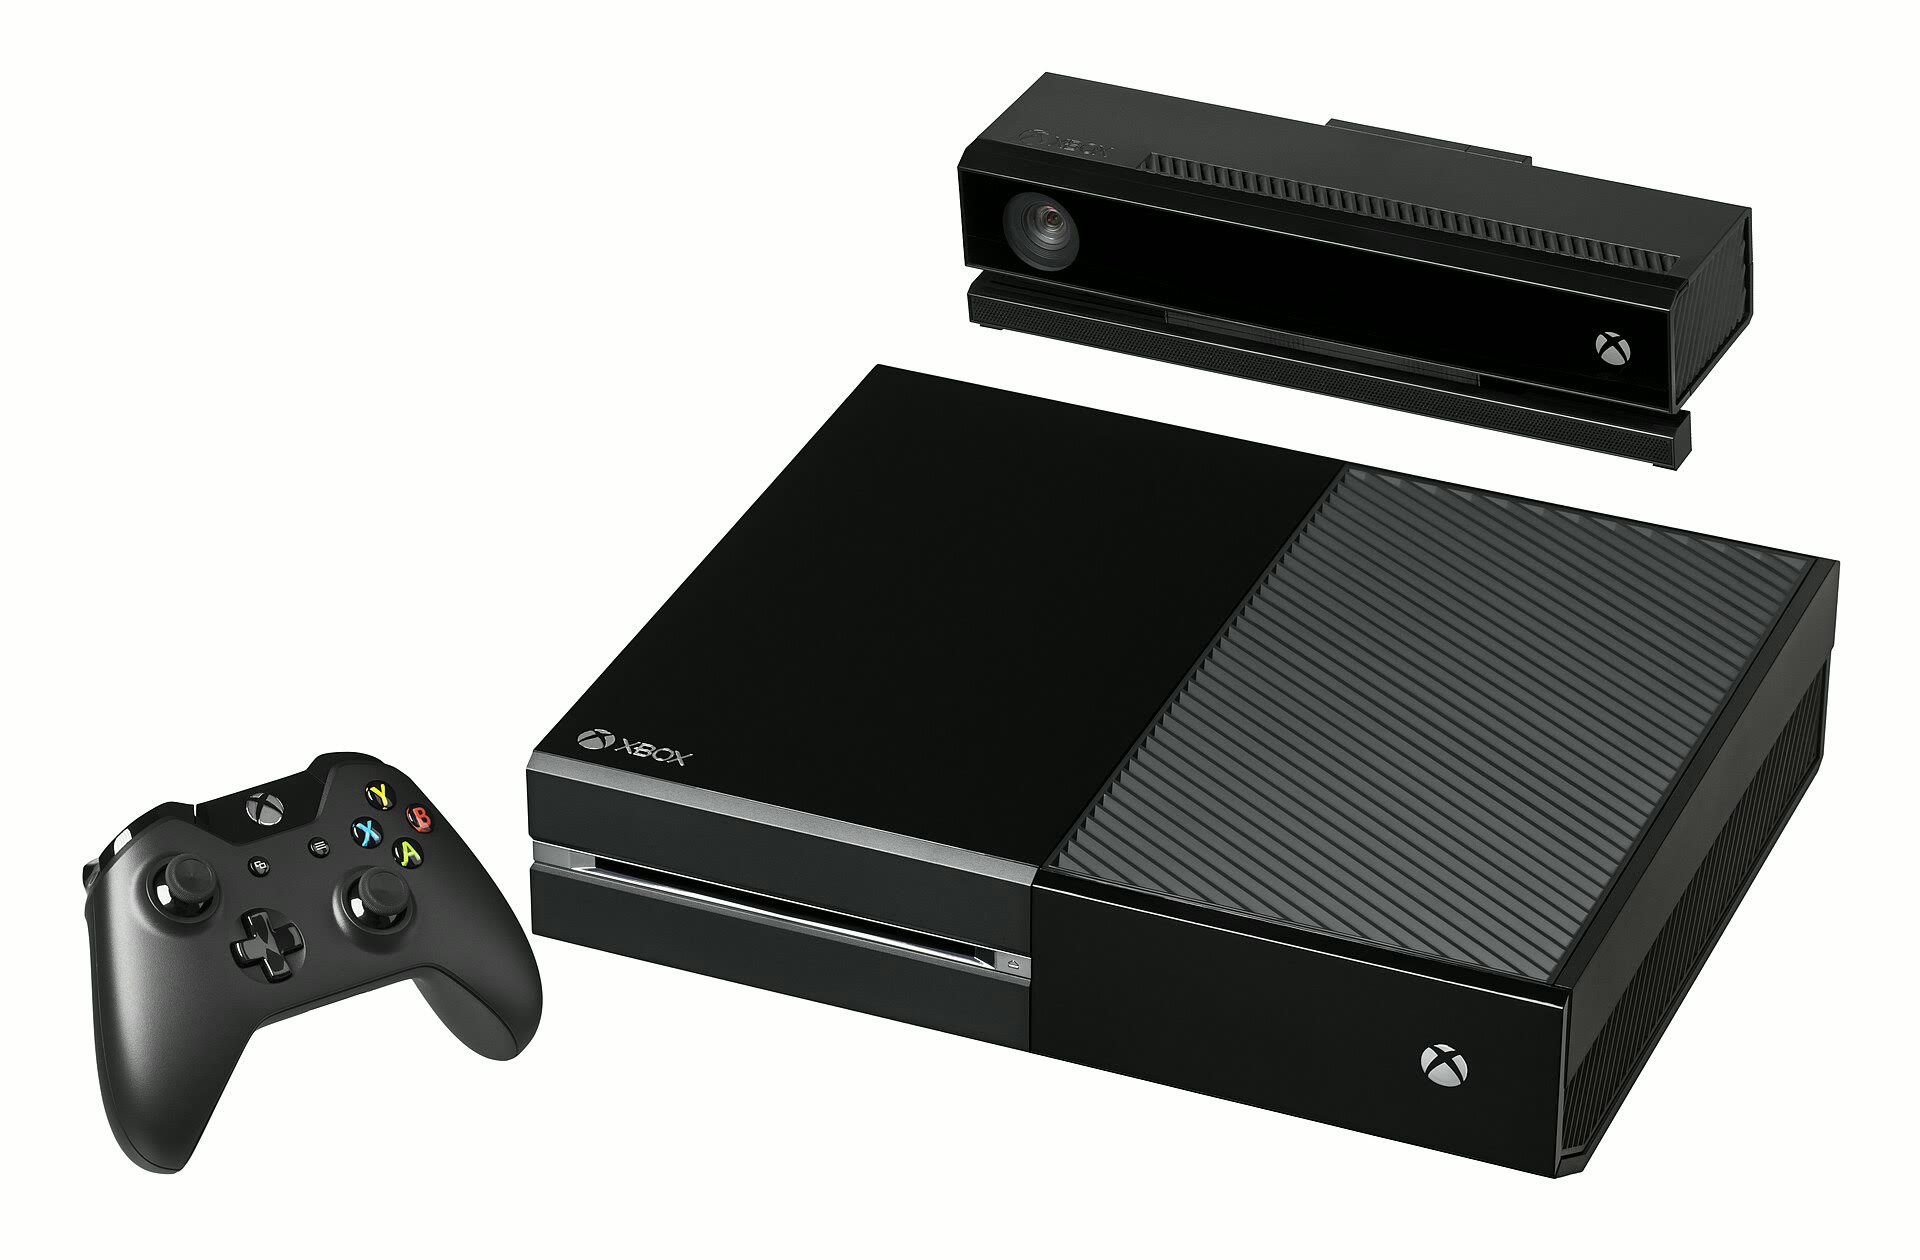
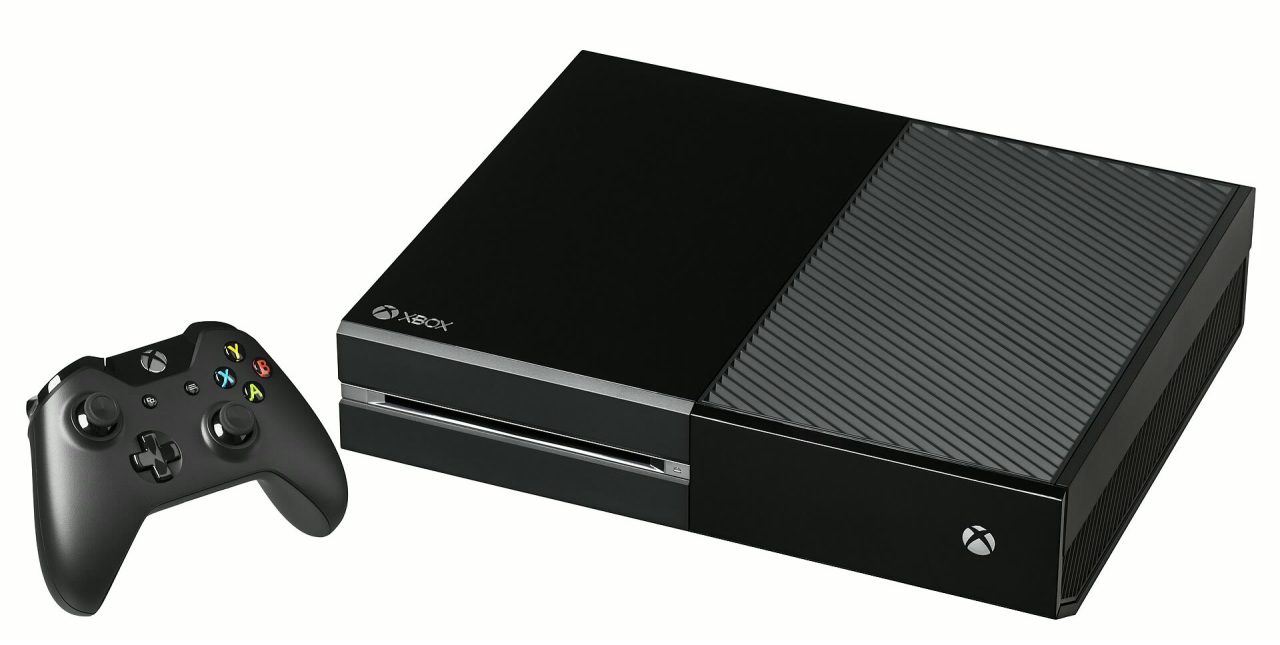
Quando si parla di sicurezza delle console Microsoft, l’Xbox One Bliss resta il caso più importante degli ultimi anni. Il nome indica l’attacco hardware presentato a marzo 2026 alla conferenza RE//verse dal ricercatore Markus “Doom” Gaasedelen, tornato a circolare nei riepiloghi di sicurezza di inizio novembre. Non esistono, al momento, novità ufficiali di Microsoft: è l’occasione per separare ciò che è stato dimostrato da ciò che è solo ipotesi. Nessuna scoperta nuova di questi giorni sulla scena homebrew di Xbox: la notizia più vicina e più solida resta questa.
Che cos’è Bliss e come funziona
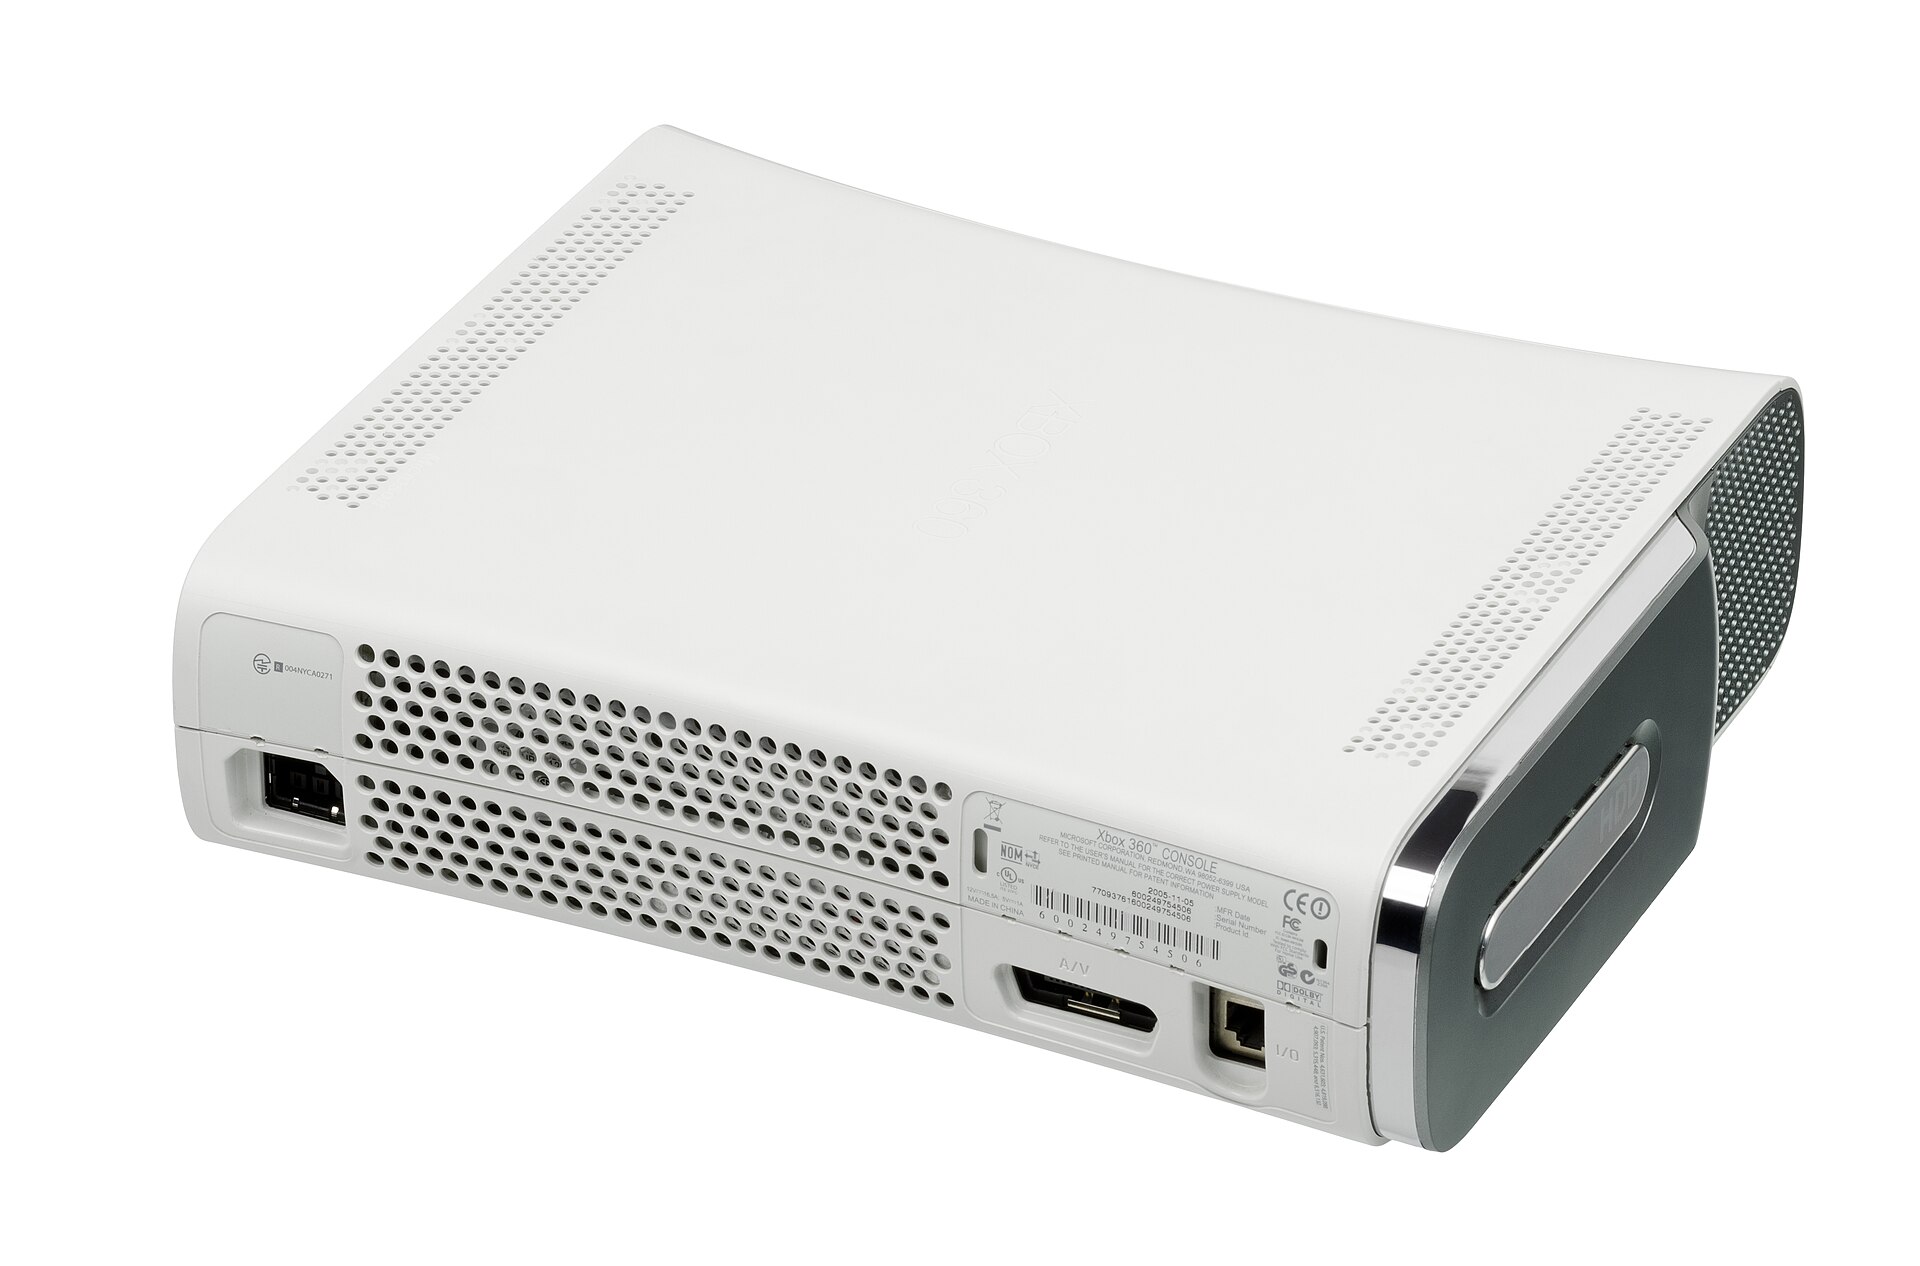
Bliss non è una falla software e non riguarda i server o il servizio online: è un attacco fisico alla console originale del 2013, basato sul voltage glitching. In pratica, un brevissimo calo della tensione di alimentazione fa saltare istruzioni durante l’avvio. Secondo le ricostruzioni di Tom’s Hardware, TechSpot e Guru3D, il ricercatore ha ottenuto due glitch in sequenza: il primo agisce sulla configurazione della protezione della memoria, il secondo dirotta l’esecuzione mentre il sistema legge un’intestazione. Il risultato dichiarato è il controllo delle prime fasi di avvio e la possibilità di eseguire codice non firmato a ogni livello.
Perché non è un jailbreak alla portata di tutti
I limiti sono enormi. Serve la console fisica, strumenti di misura e di innesco costruiti su misura e una precisione dell’ordine dei nanosecondi. Non è un’applicazione da scaricare e non esiste alcun prodotto di consumo che lo renda semplice: l’idea di un modchip che automatizzi l’attacco è, per ora, solo un’ipotesi. Il rischio pratico per Microsoft, secondo TechSpot, è quindi limitato. Parliamo inoltre solo della prima Xbox One: le console più recenti usano protezioni aggiornate e non rientrano in quanto dimostrato.
L’affermazione “impossibile da correggere”
Il ricercatore sostiene che il difetto sia nel silicio e che quindi nessun aggiornamento possa risolverlo. È una tesi tecnicamente plausibile per un attacco che colpisce le primissime fasi di avvio, ma non ha ancora avuto una verifica indipendente completa, e per questo va riportata come tale. Microsoft, per quanto emerge dalle fonti consultate, non ha pubblicato una dichiarazione ufficiale. Per confronto, sulle console Sony la situazione ha altre dinamiche, come mostrano le vicende del jailbreak PS5 e dell’exploit Prolapse o i primi esperimenti descritti per Switch 2.
Rischi per chi gioca
Per il giocatore comune la lezione è di prudenza. Manomettere una console significa perdere la garanzia, rischiare il ban dai servizi online e, soprattutto, esporsi a software di dubbia provenienza. Programmi e “guide” che promettono sblocchi facili sono spesso un veicolo per malware, e usare copie non autorizzate dei giochi resta illegale. Per sperimentare in modo lecito Microsoft offre già la modalità sviluppatore ufficiale.
In sintesi, Bliss è un traguardo per la ricerca sulla sicurezza e un promemoria sul fatto che nessun hardware è impenetrabile, ma non cambia la vita della maggior parte degli utenti Xbox. Se emergeranno strumenti pubblici o reazioni ufficiali di Microsoft, ne daremo conto.