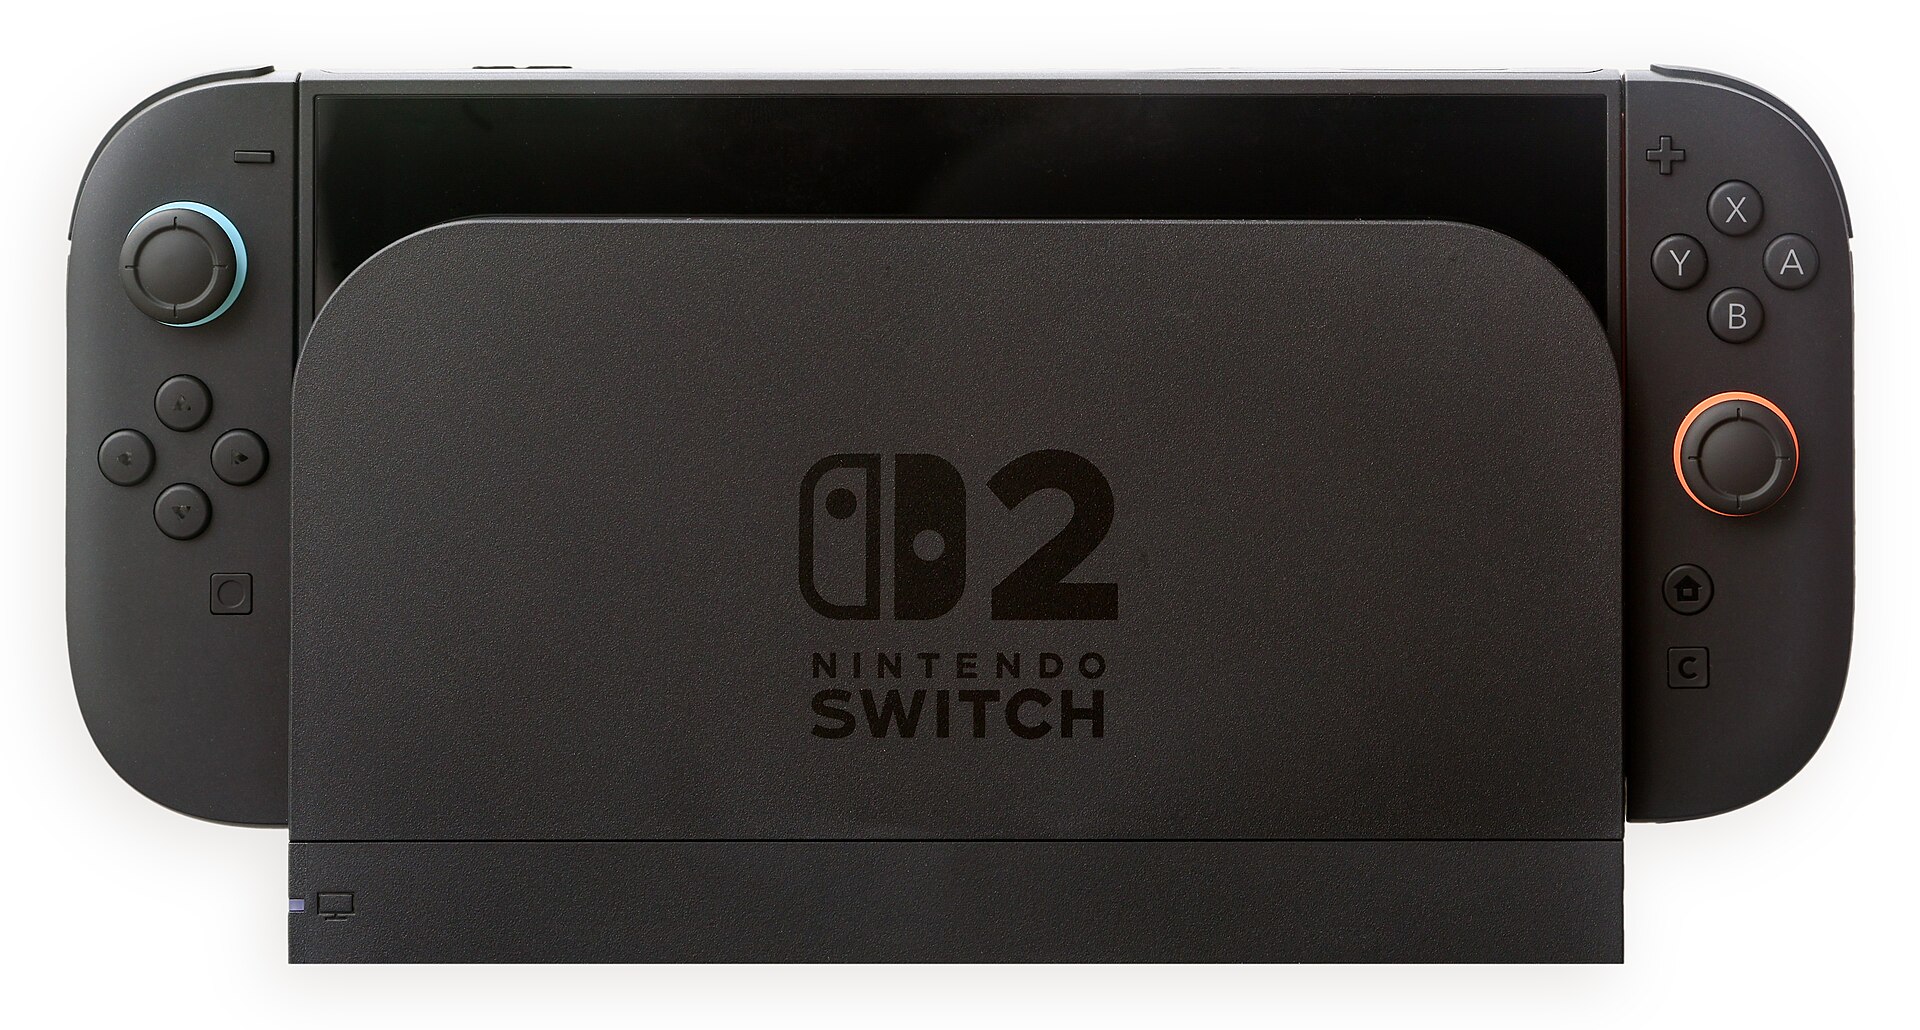
Il jailbreak Switch 2 continua a produrre notizie a pochi giorni dalla comparsa di ns2jb, l’exploit solo software sviluppato dal ricercatore Sammy Hajhamid, noto come pepsipu. Dopo le prime dimostrazioni, la comunità ha iniziato a estrarre file dai giochi e Nintendo, secondo le ricostruzioni, avrebbe iniziato a muoversi sul fronte della sicurezza. Vediamo cosa è confermato e cosa è ancora supposizione.
Cosa è stato estratto dalla console
Secondo Notebookcheck, che ha pubblicato il resoconto il 24 ottobre, l’exploit ha permesso di ottenere i file di Deltarune dai capitoli 1-4 tramite un’estrazione della romfs. Circolano inoltre materiali legati alla beta di The Duskbloods: a mostrarli sarebbe stato il gruppo Centro Leaks, ma la prova pubblica è una sola schermata con la struttura dei file, quindi non è chiaro quanto sia completo il materiale. Il gioco più atteso, Mario Kart World, è ancora in fase di analisi, con la comparsa di un nuovo modello 3D di Peach.
I limiti dell’exploit ns2jb
È importante non farsi trascinare dai titoli. Come abbiamo già raccontato nell’articolo sul primo exploit solo software, tethered e senza commenti di Nintendo, ns2jb funziona sul firmware 23.0.1, deve essere riattivato a ogni riavvio e non offre un firmware personalizzato permanente. Soprattutto non fornisce accesso al kernel.
- I file estratti non sono ROM giocabili.
- Per emulare i titoli servirebbero le chiavi di cifratura della console, che l’exploit non rende disponibili.
- Con l’esecuzione di codice si possono avviare applicazioni non ufficiali, ma niente di più, per ora.
- Non è detto che funzioni sui firmware più recenti.
La reazione di Nintendo
Nintendo non ha diffuso alcuna dichiarazione ufficiale. Il punto di partenza dell’exploit, SmileBASIC 4, è sparito dall’eShop di diverse regioni, come ricostruito nel nostro pezzo sul ritiro del gioco dall’eShop, ma l’azienda non ha confermato un legame diretto. A complicare il quadro c’è il messaggio che lo sviluppatore Gezine, già noto per il lavoro sul PS5, dice di aver ricevuto da Nintendo: il contenuto non è noto e Notebookcheck ipotizza che possa trattarsi di una diffida, ma resta appunto un’ipotesi.
Alcune segnalazioni parlano anche di un nuovo exploit WebKit che renderebbe inutile scaricare SmileBASIC 4. Anche questa informazione va presa con cautela, finché non arriveranno conferme da fonti più solide.
Rischi per chi ha una Switch 2
Chi pensasse di sperimentare in casa deve sapere a cosa va incontro: Nintendo ha una lunga storia di ban contro le console modificate, che possono perdere l’accesso ai servizi online, e un intervento non autorizzato può compromettere la garanzia e la stabilità del sistema. Distribuire o scaricare copie illegali di giochi, inoltre, è una violazione di legge, oltre che dei termini d’uso.
Cosa aspettarsi ora
La scena è in movimento, ma i fatti sono pochi: un exploit tethered, qualche estrazione di file e una Nintendo che, almeno in pubblico, tace. È verosimile che l’azienda lavori a un aggiornamento del firmware per chiudere le falle, come ha fatto in passato con la prima Switch, ma al momento è solo una deduzione. Ciò che conta, per i giocatori, è che la console continua a funzionare normalmente e che nessun metodo pubblico consente oggi di giocare a copie pirata. Seguiremo gli sviluppi, distinguendo sempre le conferme dalle voci di corridoio.